Sherlock Holmes au pays du spam
Le contexte
La plupart des courriers indésirables tombent dans le dossier « spam » et c’est tant mieux ! Mais certains passent tout de même au travers du filet de détection et tombent directement dans notre boîte de réception. Et là méfiance ! les pirates sont souvent créatifs pour nous faire croire à la véracité de leur escroquerie.
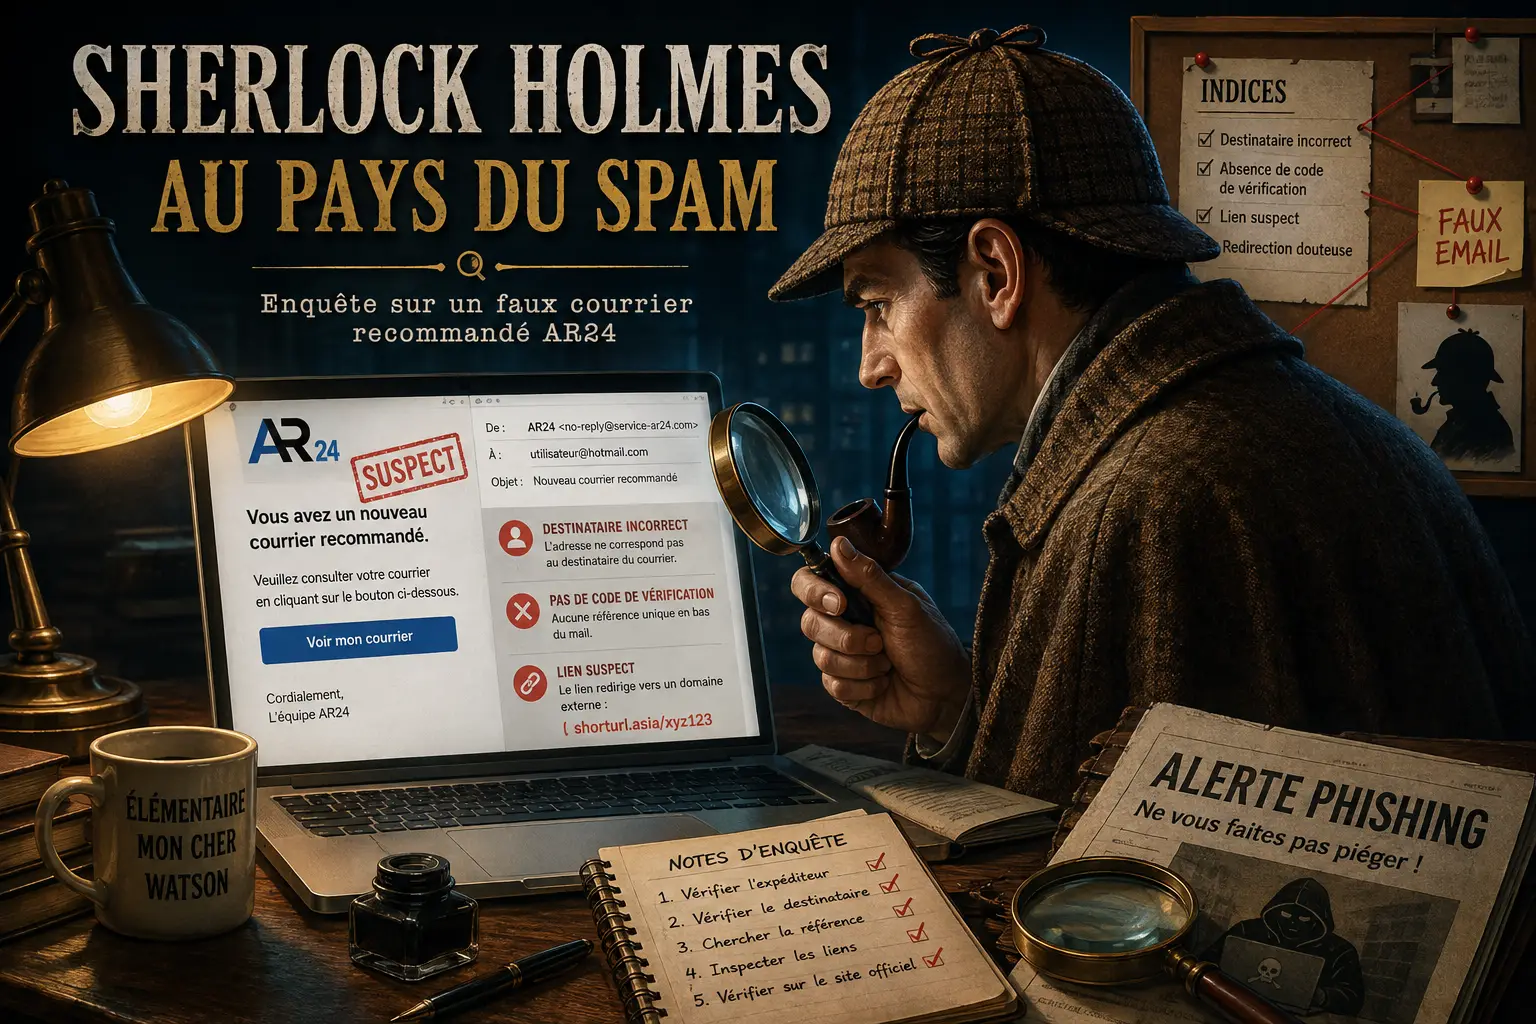
Nous sommes actuellement dans une période critique de cybersécurité et souvent les attaques passent par la boîte email. C’est pour cela que j’ai pensé qu’il était judicieux de faire un petit point sur cette plaie qu’on rencontre tous au moins une fois, j’ai nommé l’arnaque à l’usurpation d’identité par email. Je vais détailler l’une d’entre elles, toute fraîche du jour, pour illustrer les différents points de vigilance à avoir sur chacun de vos courriers entrants car le diable peut se cacher dans les détails.
L’arnaque du jour
L’escroc d’aujourd’hui cherche à se faire passer pour AR24, une société spécialisée dans les courriers recommandés électroniques.
L’entête du mail
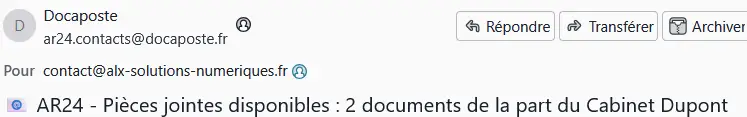
Première chose qu’on lit tous, l’objet du mail. Et déjà il y a des choses plutôt louches :
- L’émoji de l’enveloppe est un bon indicateur que quelque chose ne va pas. Peu d’expéditeurs pro en mettent, c’est cheap et peu conseillé.
- Le Cabinet Dupont semble souhaiter me contacter, or j’ignore complétement de qui il s’agit. Cela commence à sentir fort le courrier inutile.
Souvent on zappe de regarder l’email de l’expéditeur et c’est pourtant l’indicateur numéro 1 pour déceler un escroc : qu’est-ce que c’est que cet email ? d’où AR24 me contacterait via une adresse en « docaposte.fr » alors qu’ils ont leur propre nom de domaine ?
Ce premier indice est appuyé par le site officiel www.ar24.fr qui précise :

Première confirmation que l’expéditeur usurpe l’identité de cette entreprise.
Le corps du mail
Bon, même si cet escroc à manqué de subtilité dans son entête, peut-être qu’il aura été plus malin dans le corps du mail ?
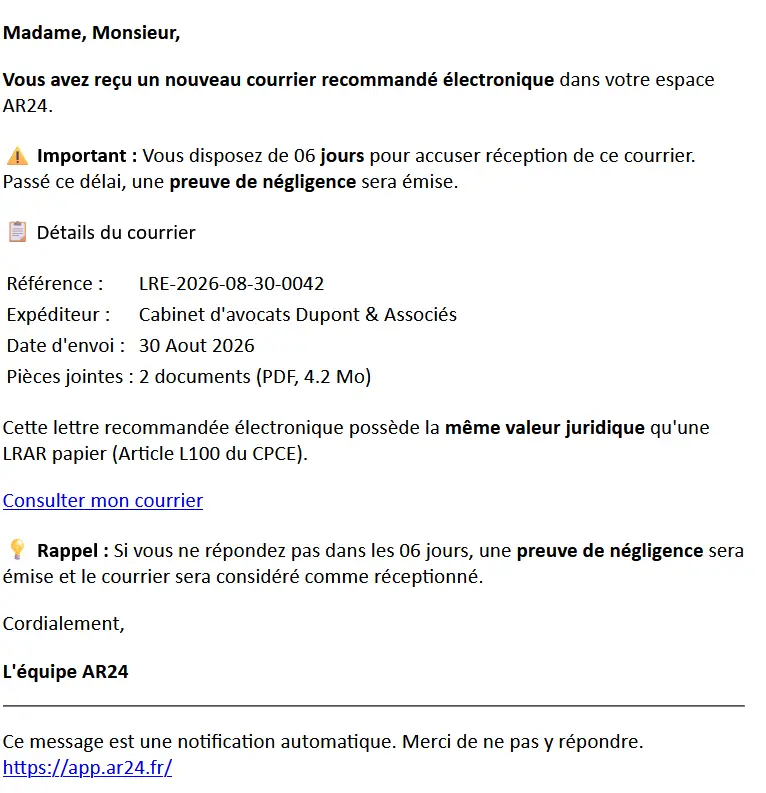
« Preuve de négligence », ça fait peur hein ! C’est tout le principe de ce genre de courrier, nous faire flipper pour cliquer sur le fameux lien « consulter mon courrier » que je détaillerais plus loin.
Déjà ce qui peut mettre la puce à l’oreille :
- Pas de reprise du design officiel, pas de logo et un texte qui pue l’IA générative pas relue (emoji partout, tout ça tout ça…)
- Qui écrit « 06 jours » ??
- « Date d’envoi : 30 Aout 2026 » : aujourd’hui nous sommes le 23/08, les mecs vivent dans le futur !
Le fameux lien « consulter mon courrier » :
En glissant le curseur de la sourie sur le lien, mon client de messagerie (Thunderbird) m’informe qu’il redirige vers un site terminant par .asia. C’est louche x3000 ! Je n’ai bien sûr par cliqué car c’est là où ce lien mène que se trouve le script malveillant que l’escroc a mis en place.
Encore une fois c’est le site officiel de ar24 qui confirme le doute :
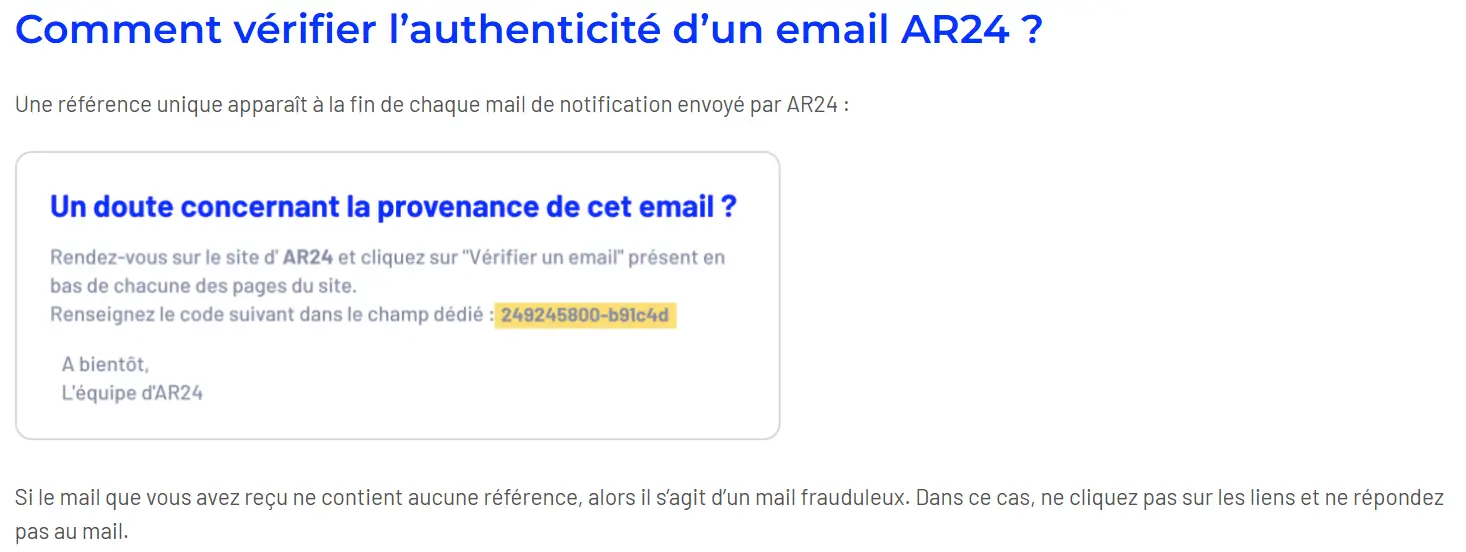
Le corps du mail reçu ne possède pas cette fameuse référence anti-arnaque. C’est plié, le mail puait le spam et c’est en effet une belle arnaque pas très subtile mais assez maligne tout de même pour faire quelques victimes.
Conclusion : avant de cliquer, enquêtons
Les emails frauduleux cherchent souvent à nous faire agir rapidement. La meilleure défense consiste parfois simplement à faire l’inverse.
Ralentir. Observer. Vérifier.
L’adresse de l’expéditeur, le destinataire, les liens, les références présentes dans le message et les informations disponibles sur le site officiel constituent autant d’indices permettant de distinguer une véritable notification d’une tentative de phishing.